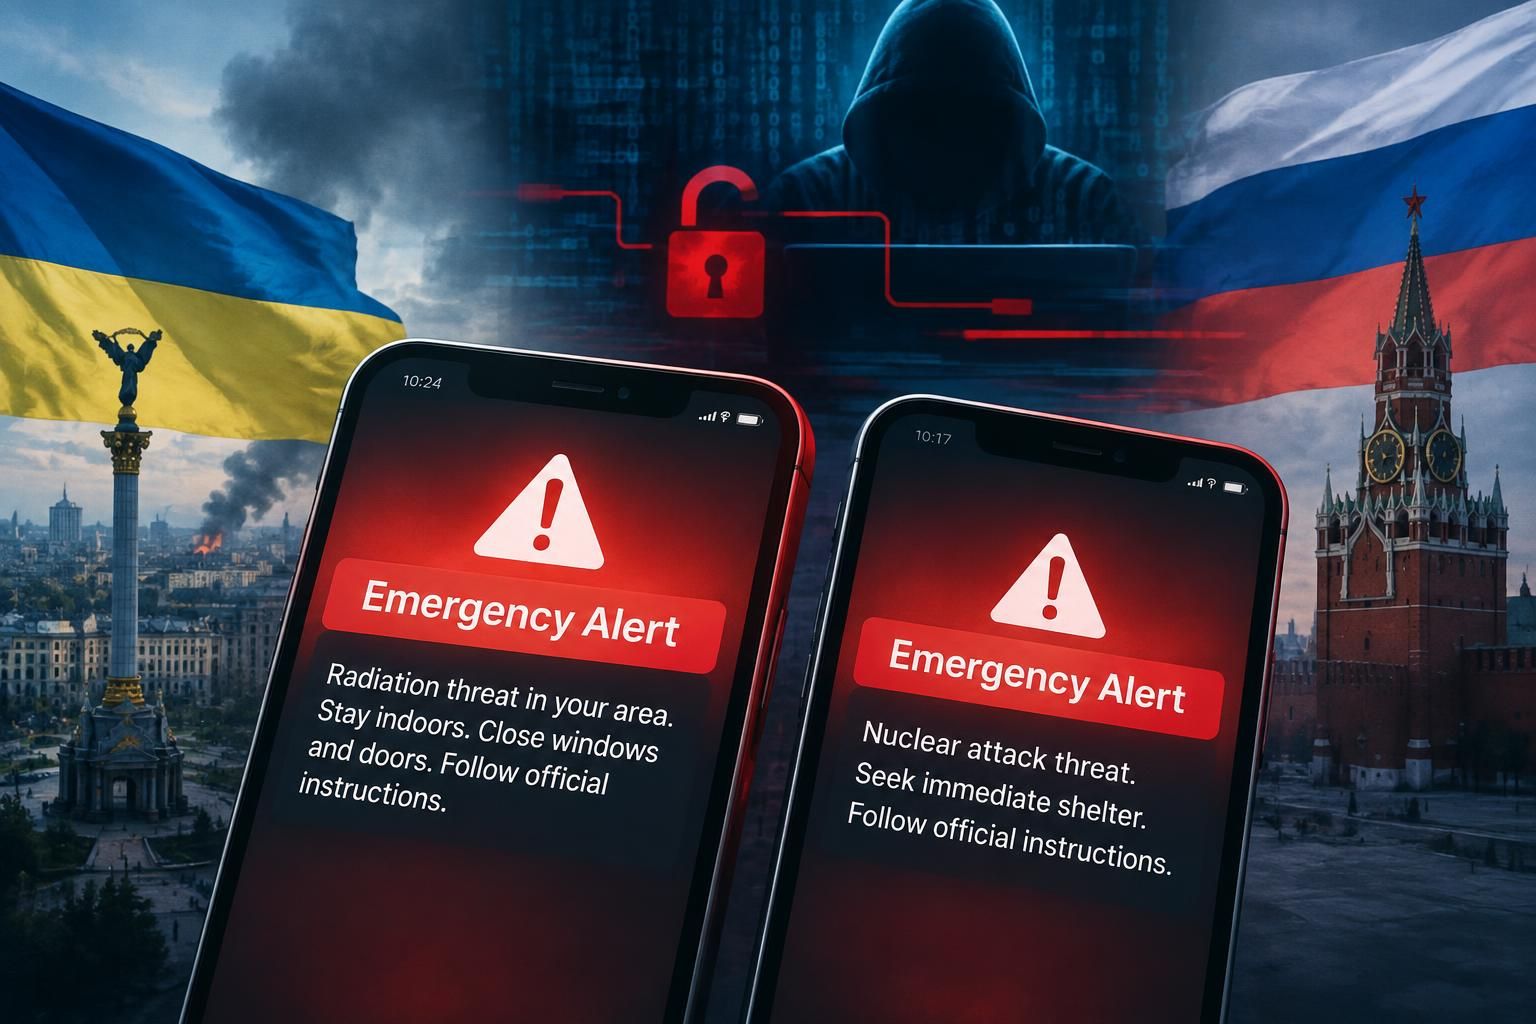
ウクライナとロシアの当局は11月2日、両国の緊急警報アプリが相次いでサイバー攻撃を受け、偽の警報が配信されたと明らかにした。ウクライナではキーウなどに放射線や化学攻撃、核の危険をうたう通知が届き、ロシアでも核攻撃を示唆する偽情報が流れた。攻撃者は特定されておらず、両国は別の警報手段を利用するよう呼びかけた。
何が起きたか
ウクライナでは11月1日夜、空襲警報アプリにキーウなどで放射線・化学攻撃や市街戦の危険があるとする偽通知が表示された。ウクライナ空軍はアプリへの不正介入を発表し、当局は一時停止後に復旧させた。数時間後、ロシア非常事態省のアプリでも偽警報が送られたと同省が説明。ロイターは、どの組織が関与したか確認できていないと報じた。
背景
ウクライナではロシア軍のミサイル・無人機攻撃が続き、住民が警報アプリを避難判断に使っている。今回の虚偽情報は、現実の攻撃への警戒が続く中で、公式の警報経路そのものへの信頼を損ないかねない。APによると、ウクライナは不審な通知内のリンクを開かないよう警告し、ロシア側はアプリを補助的な情報源と位置づけ、SMSや放送、サイレンなどは通常どおり機能しているとした。
日本への影響
日本でも自治体の防災アプリや緊急速報など、デジタル通知は災害時の情報伝達を支える。今回の事案は、アプリだけに依存しない複数経路の確保や、偽通知発生時に公式情報を確認する手順の重要性を示す。戦時下のサイバー攻撃が警報システムを標的にした点は、日本の重要インフラや住民向け情報サービスの安全対策を考える上でも注目される。
今後の注目点
両国の当局が侵入経路や攻撃者を特定できるか、またアプリの認証・配信基盤をどう強化するかが焦点となる。ウクライナ側はアプリ復旧後も、物理的なサイレンや公式チャンネルを含む複数の手段で警報を確認するよう案内した。攻撃の影響範囲や利用者数、偽通知を信じて避難した人がいたかについても、今後の発表を確認する必要がある。
情報源
※GtoJは複数の公開情報をもとに、AIで要点を整理した独自の日本語記事です。
コメント