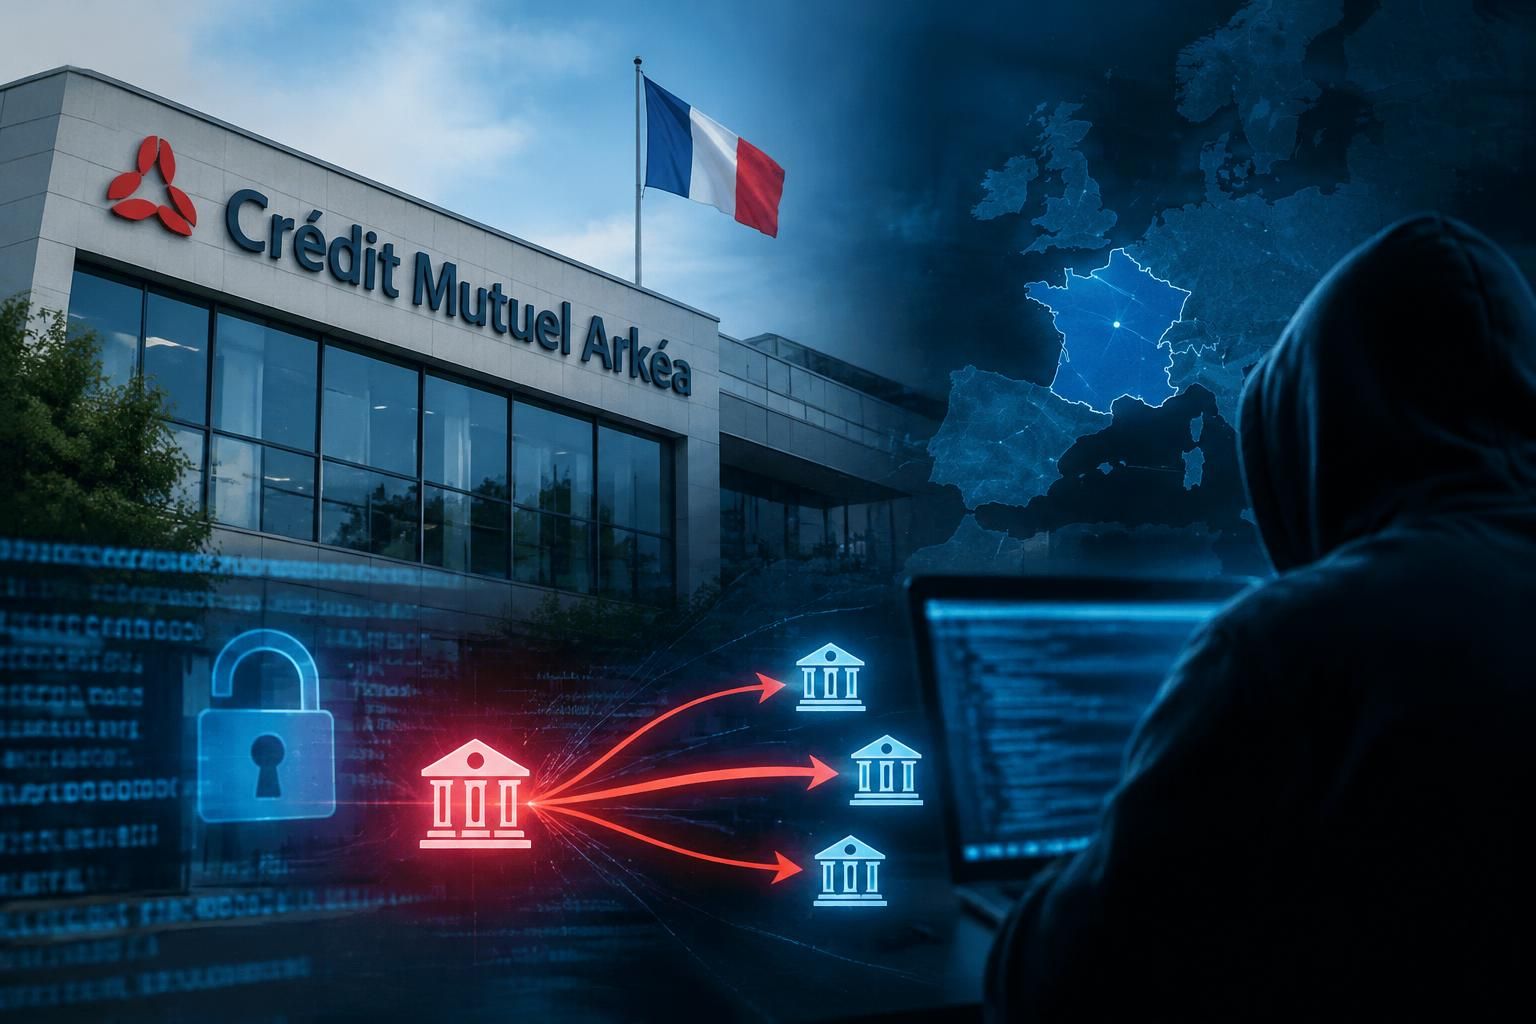
フランスの協同組合銀行クレディ・ミュチュエル・アルケアは11月4日、サイバー攻撃で不正送金が発生したと公表した。攻撃者は銀行自身の口座を使い、他行へ資金を移したとされる。被害額は確定していないが、銀行は約1億ユーロ規模と説明。顧客資産への影響はなく、一部送金を一時停止した後、業務を段階的に再開した。
何が起きたか
アルケアは11月4日、外部からの攻撃により不正な取引が行われたと発表した。銀行の説明では、攻撃者は同社の口座から他の金融機関へ送金し、資金の一部を暗号資産に換えた可能性がある。侵入経路は取引先のプラットフォームだったという。銀行は一部送金を一時停止し、影響額の確定と資金回収を進めている。顧客口座は使われず、顧客資産に影響はないとしている。
背景
今回の攻撃では、銀行の顧客口座ではなく、銀行自身が保有する資金が不正送金に使われた。アルケアは被害額の確定を急いでおり、報道された約1億1800万ユーロという数字は確認していないが、同程度の規模であることは認めている。一部資金は凍結され、回収作業が続く。欧州では小売店の冷蔵設備など重要インフラへのサイバー攻撃も報告されており、金融機関を含む企業の外部委託先管理が問われている。
日本への影響
現時点で日本の金融機関や利用者への直接的な被害は確認されていない。ただし、銀行本体のシステムだけでなく、取引先のプラットフォームを経由して資金が動かされた点は、日本の金融機関にも共通するサプライチェーン上のリスクを示す。国境をまたぐ送金や暗号資産への換金が絡む場合、資金の追跡・凍結や関係機関の連携が重要になる。国内金融機関の外部委託先対策や不正送金検知の検証が注目される。
今後の注目点
今後は、フランス当局の捜査で侵入経路や攻撃主体が特定されるか、最終的な損失額と回収額がどう確定するかが焦点となる。アルケアは資金の一部が凍結されたとしており、追加回収の進展も確認点だ。顧客情報の流出は発表されていないが、銀行は攻撃後のフィッシング詐欺に注意を呼びかけている。欧州の監督当局や金融機関が、委託先管理や送金監視の運用を見直すかにも注目したい。
情報源
※GtoJは複数の公開情報をもとに、AIで要点を整理した独自の日本語記事です。
コメント